Copies de sécurité (trois copies, dont une ailleurs) : protéger votre fichier clients et votre comptabilité
Si l’ordinateur de la caisse ne démarrait plus lundi matin, retrouveriez-vous le fichier clients, la comptabilité de l’année et les photos de vos produits ? Dans bien des commerces, la seule copie est une clé USB restée branchée à côté. Voici ce qu’il faut copier, où le copier, et comment vérifier que la copie fonctionne.
Quoi sauvegarder
Faites une liste courte de ce sans quoi vous ne pourriez pas ouvrir demain :
- le fichier clients et la liste d’infolettre ;
- la comptabilité et les factures ;
- les photos de produits et le matériel de marque (logo, affiches) ;
- le site : son contenu, et le moyen de le remettre en ligne ;
- les courriels de l’entreprise, si vous ne les gardez que sur un appareil.
Le Centre canadien pour la cybersécurité conseille de déterminer d’abord les données essentielles, celles dont vous avez besoin pour fonctionner avec le strict minimum, puis de fixer la fréquence des sauvegardes : tous les jours, toutes les semaines ou tous les mois (Centre canadien pour la cybersécurité, ITSAP.40.002, juin 2024).
La règle 3-2-1
Le Centre recommande la règle 3-2-1 : trois copies des données (l’original et deux copies de sauvegarde), sur deux types de supports différents, dont une copie hors site. La CISA, l’agence américaine de cybersécurité, la formule presque pareil pour les petites entreprises : trois copies des fichiers importants, deux types de support, comme un disque dur et le nuage, et une copie hors du commerce (CISA, Back Up Business Data).
| Copie | Exemple pour un commerce |
|---|---|
| 1. L’original | L’ordinateur de la caisse |
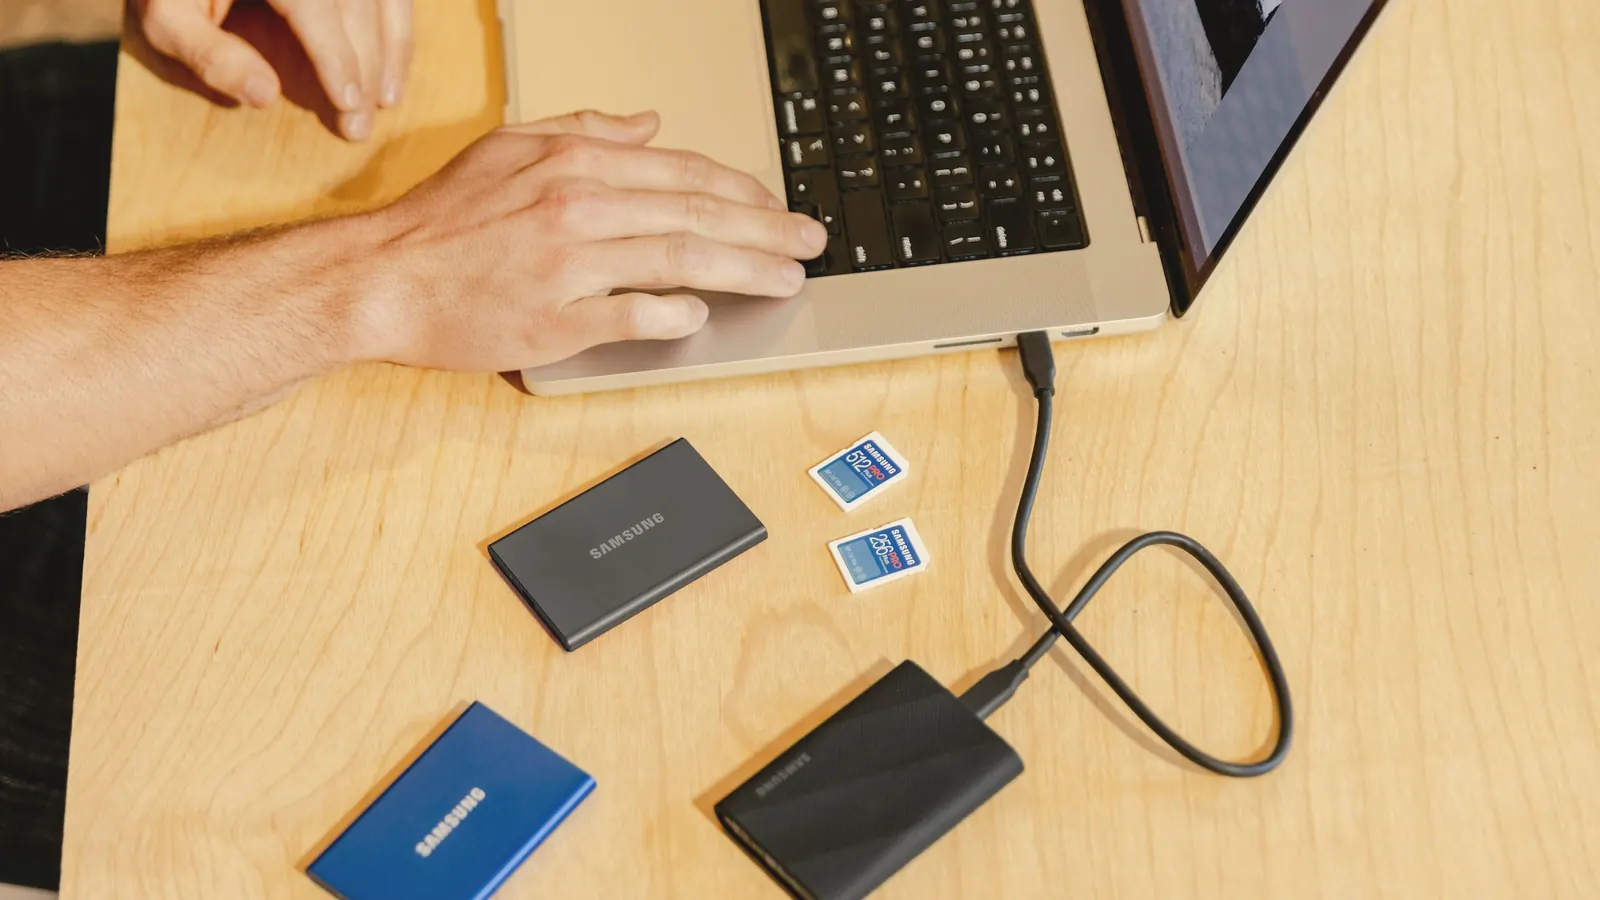
| 2. Une copie sur un autre support | Un disque dur externe, rangé hors de l’ordinateur |
| 3. Une copie ailleurs | Un service de stockage en nuage, ou un disque chez vous à la maison |
Le Centre ajoute deux précisions. Une copie doit être hors ligne : un support amovible se débranche après la sauvegarde, parce qu’un rançongiciel (un virus qui bloque vos fichiers contre rançon) peut se propager aux appareils branchés au réseau, y compris un serveur de stockage en réseau. Et si vous choisissez le nuage, vous restez en tout temps légalement responsable de la protection de vos données (ITSAP.40.002).
Tester une restauration, puis prévoir un calendrier
Une sauvegarde qu’on n’a jamais restaurée est une hypothèse. Le Centre demande de prévoir un test du processus de reprise. La CISA recommande de vérifier que vous pouvez restaurer rapidement les données, en entier et en partie, et de pouvoir revenir en arrière d’au moins sept jours.
Faites-le ainsi, une fois par mois dans notre calendrier proposé :
- Choisissez un fichier au hasard, par exemple une facture d’il y a trois mois.
- Restaurez-le dans un dossier de test, pas par-dessus l’original.
- Ouvrez-le. Notez la date et le résultat.
Liste de vérification et calendrier
- Chaque jour : sauvegarde automatique du fichier clients et de la comptabilité.
- Chaque semaine : copie sur le disque externe, puis débranchement.
- Chaque mois : test de restauration d’un fichier, noté avec la date.
- Chaque trimestre : relire la liste de ce qui est sauvegardé.
- Un registre des incidents ouvert, même vide.
Si un virus bloque vos fichiers (rançongiciel)
Selon le Centre, un rançongiciel bloque l’accès à vos fichiers jusqu’au paiement d’une rançon, et payer ne vous assure pas de récupérer vos données. Ses consignes : déconnecter les appareils pour arrêter la propagation, signaler l’incident à la police locale et au Centre, puis réinitialiser les justificatifs (Centre canadien pour la cybersécurité, rançongiciels). Une bonne sauvegarde permet de restaurer, mais elle n’empêche pas la vente ou la diffusion de données volées (ITSAP.40.002). Vous pouvez aussi signaler au Centre antifraude du Canada, au 1-888-495-8501 ou en ligne (Centre antifraude du Canada).
Perdre des données de clients : la Loi 25
L’article 3.6 de la Loi sur la protection des renseignements personnels dans le secteur privé range dans les incidents de confidentialité « la perte d’un renseignement personnel ». Selon l’article 3.5, si l’incident présente un risque de préjudice sérieux, l’entreprise doit aviser avec diligence la Commission d’accès à l’information et les personnes concernées. L’article 3.7 demande de tenir compte de la sensibilité des renseignements, des conséquences appréhendées et de la probabilité d’une utilisation préjudiciable, et l’article 3.8 oblige à tenir un registre des incidents (LégisQuébec, P-39.1).
La Commission précise que le registre couvre tous les incidents, même sans risque sérieux, et qu’il se conserve au moins cinq ans (Commission d’accès à l’information). Pour savoir si votre cas exige un avis, adressez-vous à la Commission ou à un avocat : ce texte rappelle les règles, il ne les applique pas à votre situation. Pour les autres obligations, voyez notre article sur les six obligations de la Loi 25.
Par où commencer
Ce soir, branchez un disque externe, copiez-y le fichier clients et la comptabilité, puis débranchez-le et rangez-le loin de l’ordinateur. Pour voir comment votre site se présente aux visiteurs, le Bilan gratuit de Major Numérique lit la page d’accueil de votre site et vous donne, en deux minutes, une note sur 100 et trois points à corriger en premier, sans courriel demandé. Une question précise ? Demandez à Victor.